안녕하세요, 지란지교소프트 데이터사업부문입니다.
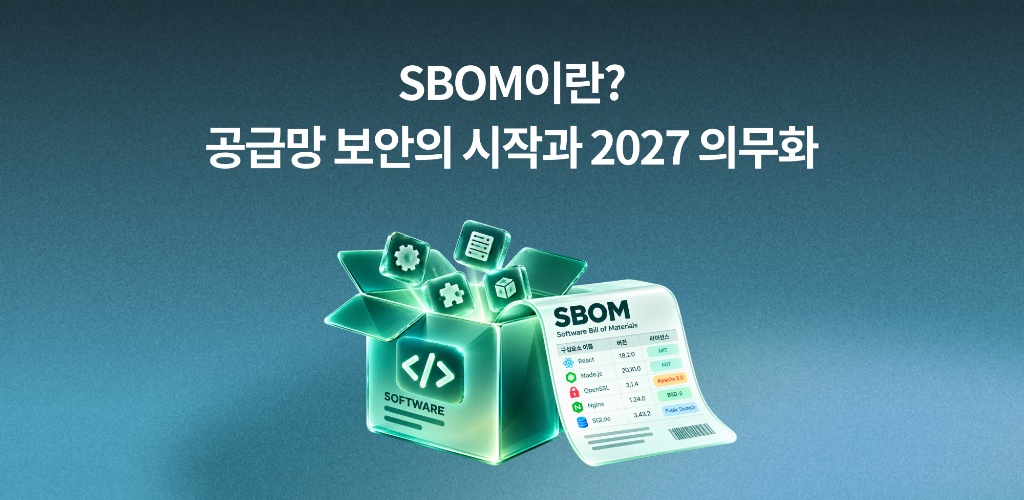
소프트웨어 자재명세서(SBOM, Software Bill of Materials)는 소프트웨어를 이루는 구성요소를 이름과 버전까지 적어 둔 목록입니다. 새 취약점이 발표됐을 때 우리 회사의 어떤 소프트웨어가 영향을 받는지 바로 찾게 해 주는 것이 SBOM의 역할이에요.
국내 공공 분야는 2027년부터, EU는 2027년 12월부터 SBOM 요구가 본격화되는데요. SBOM이 무엇이고 왜 필요해졌는지, 일정은 어떻게 되는지 하나씩 정리해 볼게요.
📌 SBOM이란 무엇인가요?
소프트웨어 자재명세서(SBOM)란 소프트웨어 안에 들어간 오픈소스, 외부 라이브러리, 상용 부품의 목록입니다. 과자 봉지 뒷면의 원재료 표시처럼, 소프트웨어가 무엇으로 만들어졌는지 한눈에 보여 주는 거죠.
요즘 소프트웨어는 처음부터 끝까지 직접 만들지 않아요. 검증된 오픈소스와 라이브러리를 가져와 조립하는 방식이 일반적입니다. 그래서 우리 회사가 구매한 소프트웨어 하나에도 다른 회사가 만든 부품이 여러 겹으로 들어 있어요.
💡 소프트웨어 공급망이란?
소프트웨어가 개발되고, 배포되고, 고객사에 설치돼 쓰이기까지 거치는 전 과정을 말해요. 이 과정 중 한 곳에서 취약점이나 악성코드가 들어오면 그 소프트웨어를 쓰는 모든 기관과 기업이 영향을 받습니다.
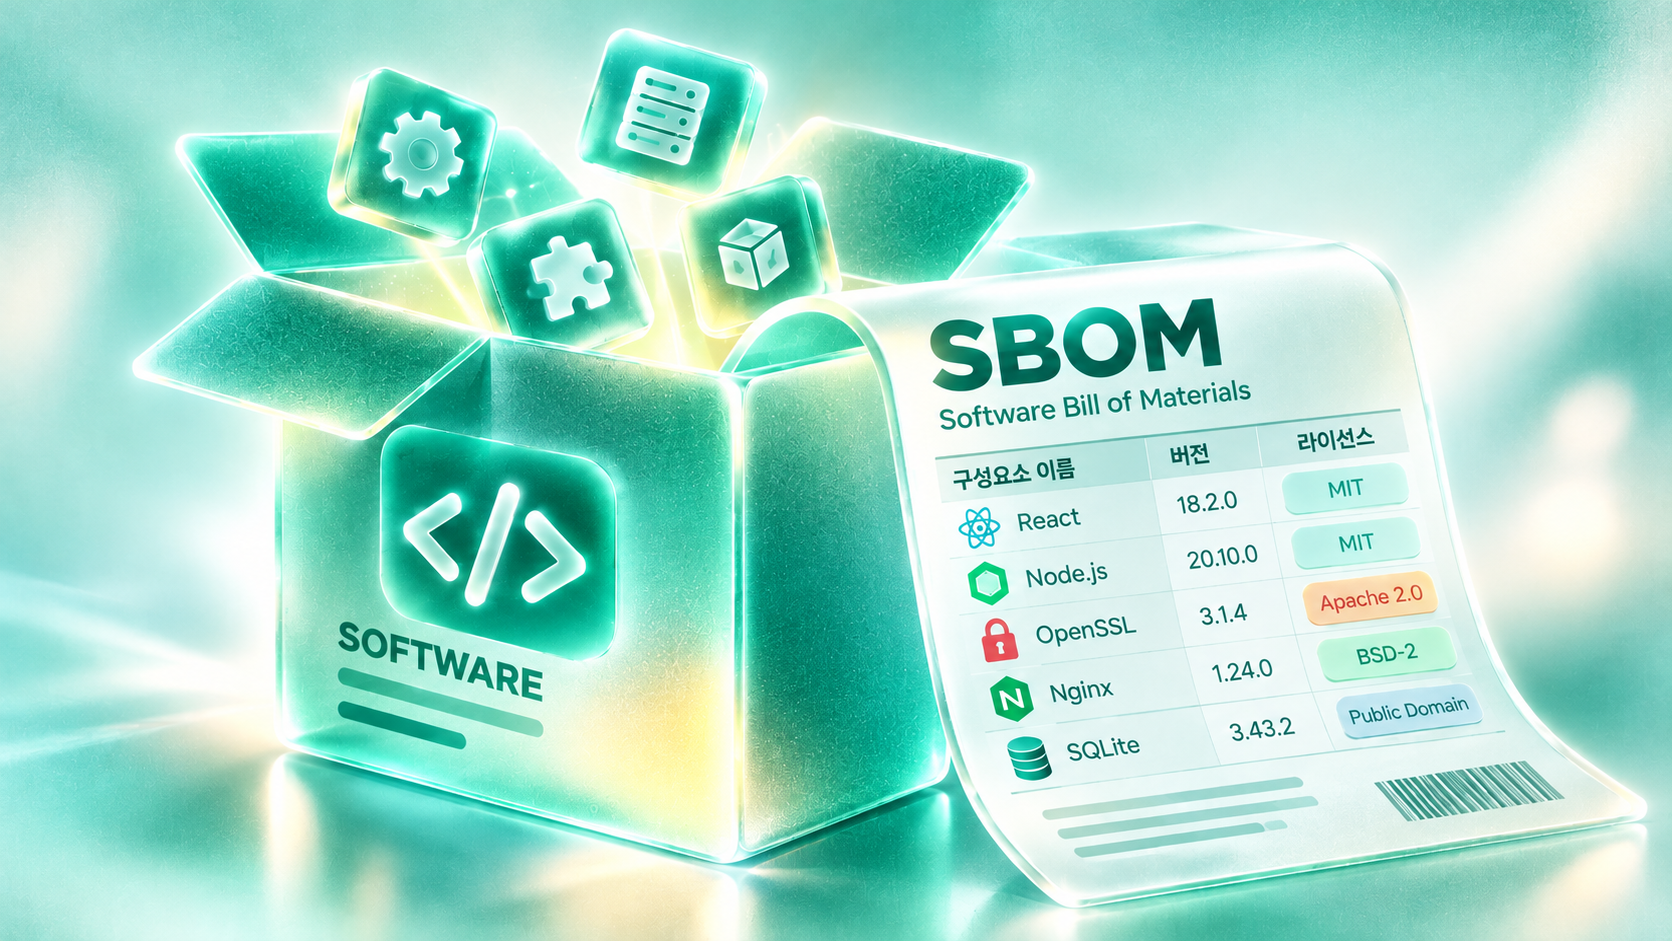
그럼 SBOM에는 무엇을 표기할까요? 2026년 7월 29일 미국 사이버보안·인프라보안청(CISA)이 국가정보원, 한국인터넷진흥원(KISA) 등 국제 파트너와 함께 발표한 SBOM 최소 요소를 기준으로 주요 항목을 정리했습니다. 2026년 개정안에는 라이선스와 Component Hash를 비롯해 SBOM 도구명, 생성 맥락 등 새로운 필드가 추가됐습니다.
항목 | 무엇을 적나요? |
|---|---|
구성요소 이름과 버전 | '라이브러리명 2.14.1'처럼 부품의 이름과 정확한 버전 |
만든 곳 | 구성요소를 만든 회사나 오픈소스 프로젝트 |
고유 식별자 | 취약점 데이터베이스와 연결하는 식별 번호(CPE, PURL 등) |
의존 관계 | 어떤 구성요소가 어떤 구성요소를 포함하는지 |
라이선스 | 구성요소를 쓸 수 있는 조건 (2026년 추가) |
해시값 | 파일이 바뀌지 않았는지 확인하는 값 (2026년 추가) |
작성 정보 | SBOM 작성자, 작성 일시, 생성 도구와 버전 |
01. SBOM은 왜 필요해졌나요?
소프트웨어 공급망을 노린 공격이 늘면서, 소프트웨어 안에 무엇이 들어 있는지 모르면 대응할 수 없게 됐기 때문이에요.
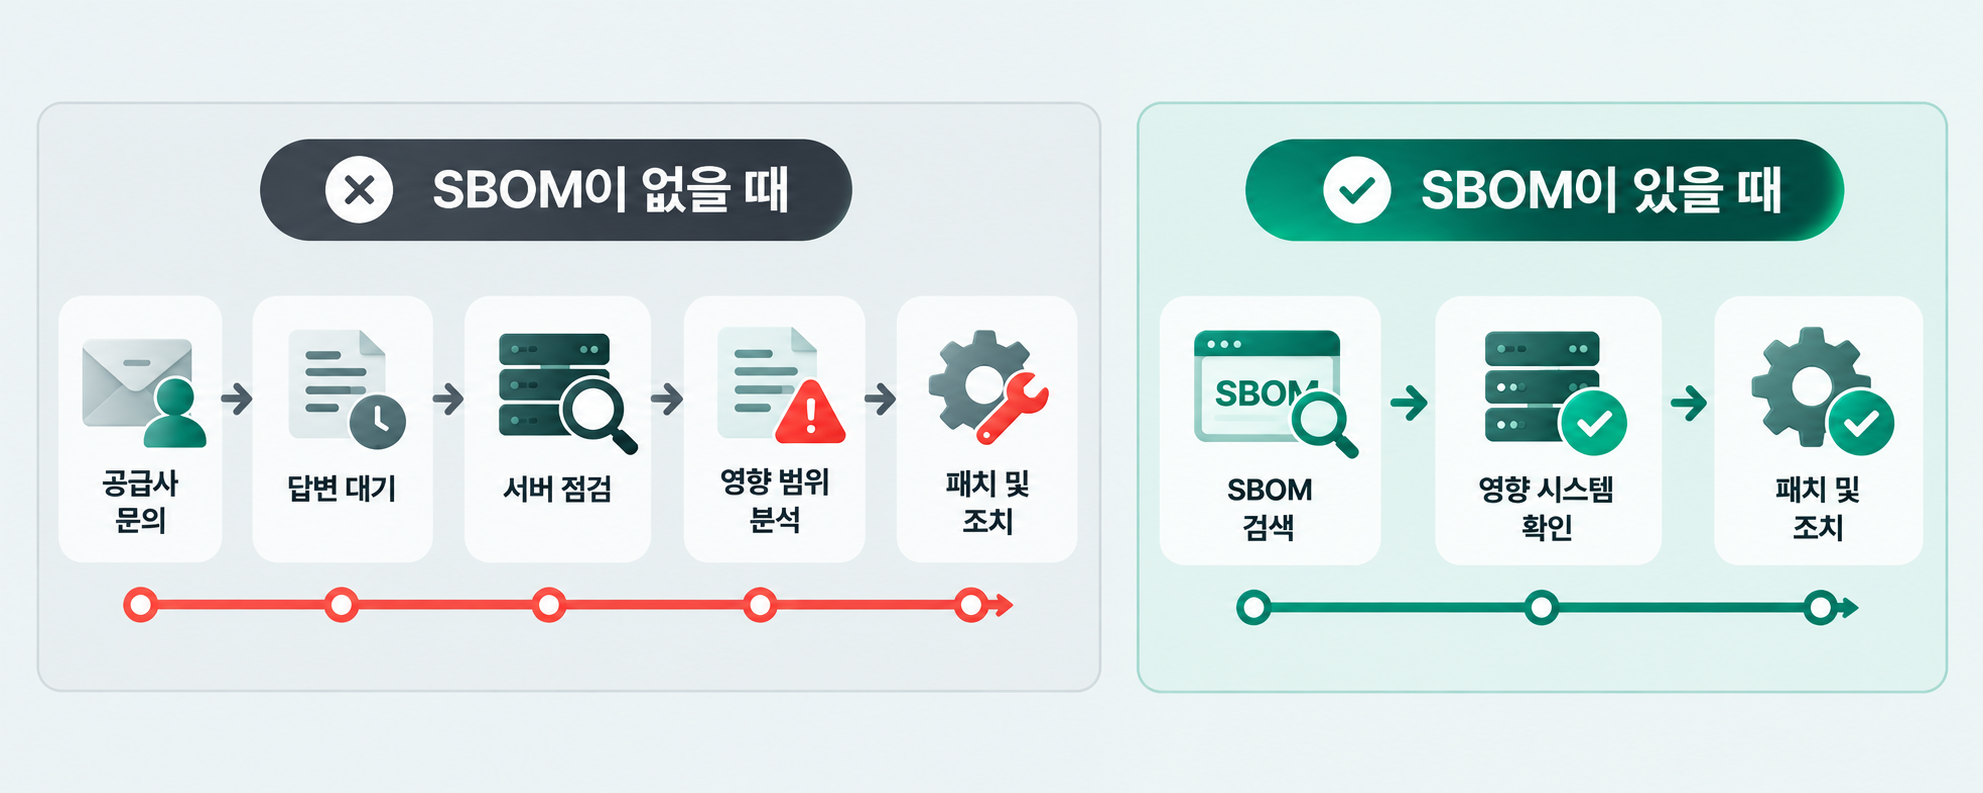
대표적인 사례가 있어요. 프로그램이 기록(로그)을 남길 때 널리 쓰이던 한 오픈소스 라이브러리에서 원격으로 서버를 장악할 수 있는 취약점이 공개됐습니다. 이 라이브러리는 수많은 상용 소프트웨어 안에 부품으로 들어가 있었는데요. 취약점이 공개되자 많은 기업이 그 라이브러리가 우리 회사 어느 시스템에 들어 있는지부터 확인해야 했어요.
직접 설치한 적이 없어도 구매한 소프트웨어 안에 포함돼 있을 수 있어서, 공급사에 일일이 문의하고 서버를 하나씩 점검해야 했죠. SBOM이 있었다면 목록에서 라이브러리 이름과 버전을 검색해 영향 범위를 바로 가늠할 수 있습니다.
👉 랜섬웨어, 내부자 위협 같은 데이터 보안 위협이 궁금하다면? 보안 용어 및 개념 2탄 | 데이터 보안 위협 편
02. 국내에서는 언제부터 SBOM을 제출해야 하나요?
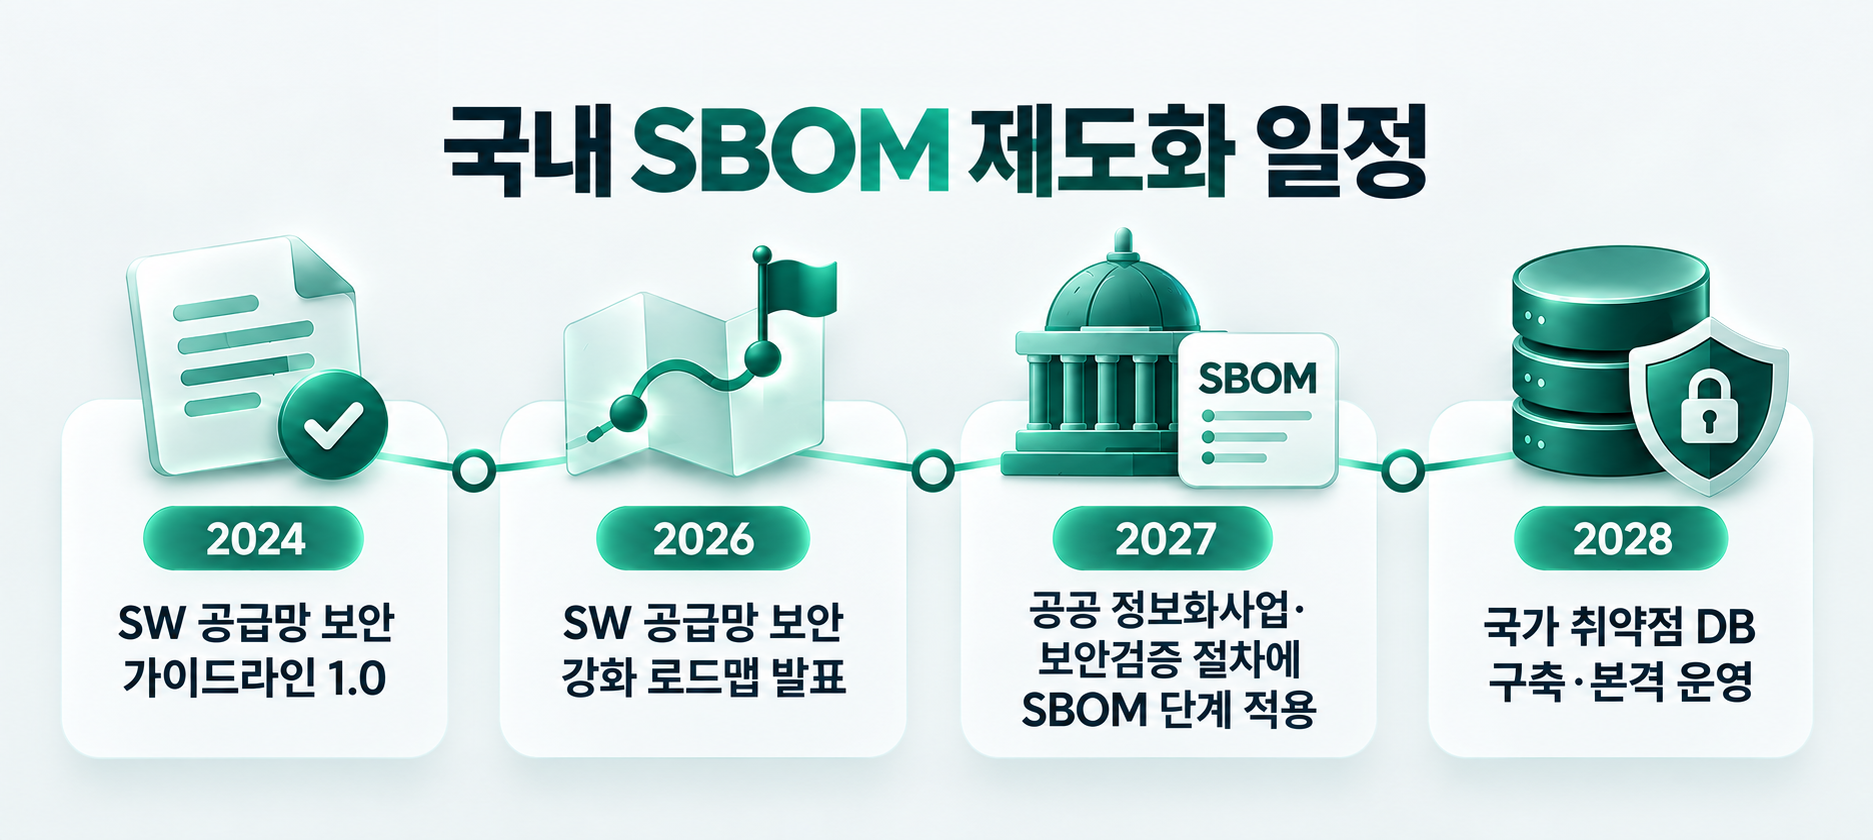
2027년부터 공공 정보화사업에 단계적으로 적용됩니다. 다만 모든 공공 납품 소프트웨어에 한꺼번에 의무화하는 것은 아니에요.
2026년 6월 24일 과학기술정보통신부(한국인터넷진흥원)와 국가정보원은 합동으로 'AI 일상화 시대를 준비하는 소프트웨어(SW) 공급망 보안 강화 로드맵'을 발표했습니다. 공공 정보시스템 구축과 운영 사업의 보안 요구사항에 SBOM 제출과 취약점 대응 절차를 넣는 것이 핵심인데요. 지금까지 공공기관이 완성된 제품의 보안 기능을 확인했다면, 앞으로는 제품이 어떤 부품으로 만들어졌는지까지 확인하겠다는 뜻입니다.
시점 | 내용 |
|---|---|
2024년 5월 13일 | 과기정통부, 국정원, 디지털플랫폼정부위원회 'SW 공급망 보안 가이드라인 1.0' 발표 |
2026년 6월 24일 | 과기정통부(KISA), 국정원 'AI 일상화 시대를 준비하는 SW 공급망 보안 강화 로드맵' 발표 |
2027년부터 | 공공 정보화사업 보안 요구사항에 SBOM 제출 단계 적용, 보안기능 시험을 신청한 SW 대상 SBOM 생성·검증 실증 |
2028년부터 | 2028년까지 국내외 SW 취약점 정보를 모은 국가 취약점 데이터베이스 구축 |
💡 기업 부담은 어떻게 되나요?
정부는 SBOM 항목을 최소화하고, 미국과 유럽의 요구사항을 고려해 항목을 정하겠다고 밝혔어요. 해외에 수출하는 기업이 같은 일을 두 번 하지 않도록 하려는 취지입니다.
👉 공공기관 망 보안체계의 변화도 함께 확인해 보세요. N2SF란? 국가망 보안체계 개요와 공공기관 대응 5단계
03. 해외에서는 SBOM을 어떻게 요구하나요?
미국은 연방정부 납품 소프트웨어부터, EU는 판매되는 디지털 제품 전반에 SBOM을 요구하고 있어요.
지역 | 근거 | 내용 |
|---|---|---|
미국 | 행정명령 제14028호 (2021.5) | 연방정부 납품 소프트웨어의 공급망 보안 강화, SBOM 제공 요구 |
미국 | SBOM 최소 요소 (2021.7 제정, 2026.7 개정) | SBOM에 담을 최소 항목 기준. 2026년 개정판은 국정원, KISA 등 17개 기관이 CISA와 공동 작성 |
EU | 사이버복원력법(CRA) (2024.12.10 발효) | 2026.9.11부터 취약점·중대 보안사고 보고 의무, 2027.12.11부터 CRA 전면 적용 및 제품 구성요소·취약점 관리 의무 강화 |
EU 사이버복원력법(Cyber Resilience Act, CRA)은 EU에서 판매되는 소프트웨어와 디지털 제품에 적용되는 법입니다. 제조사는 2026년 9월 11일부터 실제로 악용되는 취약점을 알게 되면 24시간 안에 조기 경보를, 72시간 안에 통지를 해야 해요.
2027년 12월 11일부터 CRA가 전면 적용됩니다. 제조사는 제품 구성요소와 취약점 관리 정보를 체계적으로 관리해야 하며, SBOM도 공급망 보안과 적합성 확인을 위한 핵심 자료로 활용됩니다. EU에 제품을 수출하는 국내 기업이라면 국내 일정과 별도로 CRA 적용 요건을 함께 준비해야 합니다.
04. SBOM은 어떤 형식으로 만드나요?
SPDX와 CycloneDX, 두 가지 국제 표준 형식이 가장 많이 쓰여요. 두 형식 모두 사람이 읽을 수 있고 프로그램이 자동으로 처리할 수 있습니다.
형식 | 표준 | 특징 |
|---|---|---|
SPDX | ISO/IEC 5962:2021 | 리눅스 재단 주도. 라이선스 정보 관리에서 출발 |
CycloneDX | ECMA-424 | OWASP 재단 주도. 보안 취약점 관리에 초점 |
SBOM은 담당자가 엑셀로 손수 작성하는 문서가 아니에요. 소프트웨어를 빌드(실행 파일로 만드는 과정)할 때 도구가 자동으로 만들고, 새 버전이 나올 때마다 다시 만드는 것이 원칙입니다. CISA SBOM 최소 요소도 소프트웨어 버전이나 업데이트마다 SBOM이 있어야 한다고 안내하고 있어요.
⁉️ 자주 묻는 질문
Q. SBOM이 있으면 해킹을 막을 수 있나요?
A. SBOM만으로 공격을 막지는 못해요. SBOM은 구성요소 목록이라서, 취약점이 공개됐을 때 영향받는 소프트웨어를 빠르게 찾고 조치하는 데 쓰입니다.
Q. 소프트웨어를 개발하지 않는 회사도 SBOM이 필요한가요?
A. 네, 소프트웨어를 구매해서 쓰는 회사도 필요해요. 공급사에서 SBOM을 받아 두면 새 취약점이 발표됐을 때 우리 회사가 영향을 받는지 직접 확인할 수 있습니다.
Q. SBOM을 공개하면 공격자에게 약점을 알려 주는 것 아닌가요?
A. SBOM을 모두에게 공개할 필요는 없어요. CISA SBOM 최소 요소는 접근 권한을 정해 권한이 있는 고객사와 기관에만 공유하는 방식도 인정하고 있습니다.
Q. SBOM에 라이선스 정보도 들어가나요?
A. 네, 2026년 개정된 SBOM 최소 요소에 구성요소 라이선스가 새로 추가됐어요. 오픈소스 라이선스 조건을 지키지 않아 생기는 저작권 분쟁 위험을 관리하는 데 도움이 됩니다.
Q. 공급사가 모르는 구성요소는 어떻게 표시하나요?
A. 모르는 정보는 '알 수 없음'으로, 일부러 공개하지 않는 정보는 '비공개'로 구분해 표시하도록 권고하고 있어요. 빈칸으로 두지 않아야 SBOM을 받는 쪽이 위험을 판단할 수 있습니다.
소프트웨어 공급망 보안, 어디서부터 시작할지 고민된다면
📞 1600-9185 ✉️ privacy@jiran.com
참고 자료
과학기술정보통신부, 국가정보원, 디지털플랫폼정부위원회, 「SW 공급망 보안 가이드라인 1.0」 (2024.5.13)
https://www.data.go.kr/data/15139093/fileData.do과학기술정보통신부, 국가정보원, 「SW 공급망 보안 강화 로드맵」 (2026.6.24) 보도
https://www.newsis.com/view/NISX20260624_0003682005CISA 외 17개 기관, 「2026 Minimum Elements for a Software Bill of Materials (SBOM)」 (2026.7.29)
https://www.ic3.gov/CSA/2026/260729.pdfEU, 「Regulation (EU) 2024/2847 (Cyber Resilience Act)」
https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX%3A32024R2847
근거 SW 공급망 보안 가이드라인 1.0(2024.5.13), SW 공급망 보안 강화 로드맵(2026.6.24), CISA SBOM 최소 요소(2026.7.29), EU 사이버복원력법(Regulation (EU) 2024/2847)
DATA INSIGHT vol.4
#SBOM #소프트웨어자재명세서 #SW공급망보안 #공급망보안 #소프트웨어공급망 #취약점관리 #오픈소스취약점 #사이버복원력법 #CRA #SBOM의무화 #국가정보원 #취약점대응 #지란지교소프트